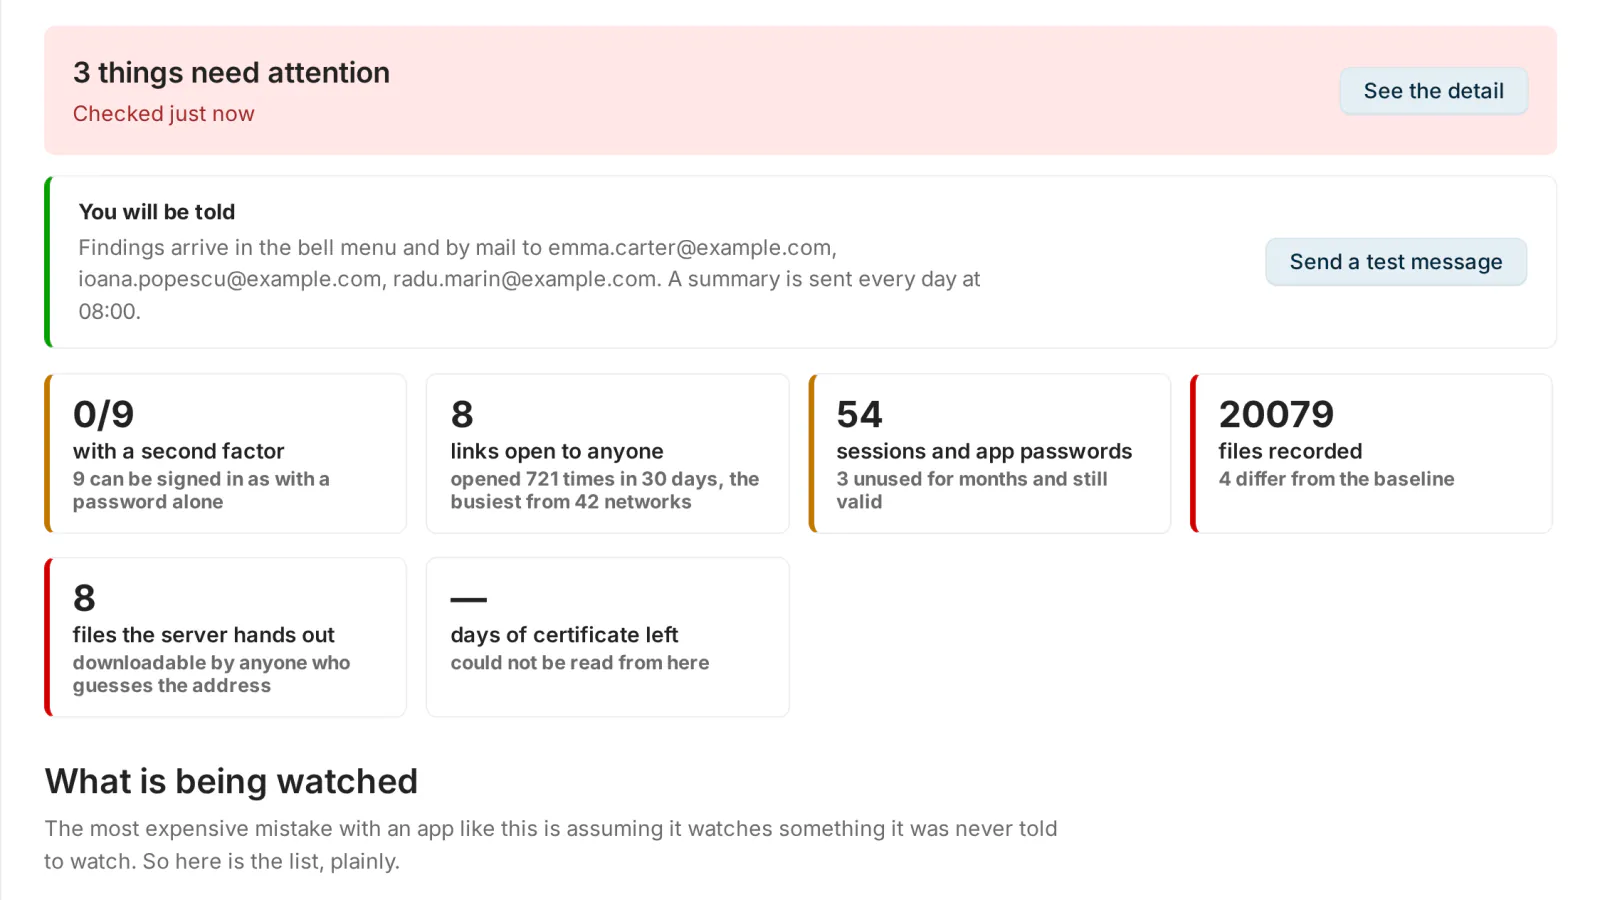
Sentinel (sentinel) es una comprobación de seguridad continua para Nextcloud que muestra qué corregir para blindar tu servidor. No repite lo que Nextcloud ya hace bien (limitación de peticiones, hash de contraseñas, cabeceras, autenticación en dos pasos, firmas de integridad). Mira el estado que se acumula mientras un servidor se usa: la cuenta sin autenticación en dos pasos, la contraseña de aplicación usada por última vez hace meses que seguiría funcionando, el archivo de la instalación que cambió cuando nadie lo cambió, el archivo de configuración que el servidor web entrega a cualquiera que lo pida. Y se lo dice a una persona cuando cualquiera de esas cosas cambia.
Qué hace
- Página de estado: lo peor primero, cada hallazgo con el motivo y la solución. Quién puede iniciar sesión solo con contraseña, contraseñas de aplicación obsoletas, sesiones inactivas, administradores inactivos, caducidad del certificado, si se está registrando algo.
- Línea base de archivos que puedes aprobar: registra el código de la instalación (
lib,core,apps,3rdparty,config,themes) en el momento que elijas; un parche deliberado o una actualización se aprueba una vez con una nota, y solo quedan los cambios sin explicar. - Autocomprobación: le pide a tu propio servidor web, como visitante anónimo, archivos que jamás deben servirse (la configuración, el registro, los directorios
.git) e informa de cualquier cosa que vuelva. - Archivos que cambian muy rápido: detecta el ransomware en un portátil sincronizado por archivos que dejan de ser lo que sus nombres dicen, notas de rescate y renombres masivos, no solo por la velocidad. Puede, opcionalmente, deshabilitar la cuenta y cerrar sus sesiones (desactivado por defecto).
- Vigilantes: una cuenta que se convierte en administradora, la autenticación en dos pasos desactivada, una cuenta nueva, una dirección que funciona en varias cuentas, una administradora que inicia sesión desde una red nueva, apps activadas o desactivadas, dominios de confianza o proxies cambiados, un enlace abierto por una multitud a la que nunca se envió.
- Inventario de cada forma de entrar: enlaces públicos, sesiones, contraseñas de aplicación, membresía de grupos, con caducar, revocar o quitar junto a cada una.
- Notificaciones: la campana para cada administrador, correo para los hallazgos graves (también a direcciones adicionales), un resumen diario a la hora que elijas y un botón Enviar un mensaje de prueba.
- Extras opcionales: un daemon vigilante de procesos (EDR) que ve qué programa escribe en el directorio de datos y lo suspende, y análisis ClamAV de archivos que ya parecen malos.
Sentinel no cambia nada por su cuenta a menos que se lo pidas. Se puede pausar, apagar conservando todo, o eliminar con cada registro que escribió.
Requisitos
- Nextcloud 34, PHP 8.4 o superior. Nada más antiguo, a propósito.
- Trabajos en segundo plano de Nextcloud (Cron) para los vigilantes y el resumen diario; ajustes de correo de Nextcloud para las alertas por correo.
- Daemon EDR opcional: Linux 4.20 o posterior, Python 3.9 o posterior, root y systemd.
- Opcional: ClamAV (socket
clamd).
Privacidad
Sin telemetría, sin servicio en la nube, sin cuenta que crear: lo que Sentinel vigila nunca sale de tu servidor. La única conexión saliente es la comprobación de licencia a medialab.works (una vez al día, cifrada), que envía la clave de suscripción, el id de la instancia de Nextcloud, una huella de hardware hasheada, la versión de la app y una suma de comprobación de los archivos de la propia app — nada sobre tus usuarios, sus archivos, sus inicios de sesión o sus eventos. Los inicios de sesión se recuerdan por la red que usa una cuenta, no por la dirección exacta. Los dominios de confianza y los proxies se guardan solo como huellas. La línea base cubre el código de la instalación, nunca los archivos de los usuarios. Todo se conserva en cuatro tablas: línea base, eventos, redes conocidas y uso diario de enlaces.
Preguntas frecuentes
¿Cómo compruebo la seguridad de mi servidor Nextcloud?
La página de estado de Sentinel enumera, lo peor primero, lo que debilita el servidor (cuentas que inician sesión solo con contraseña, contraseñas de aplicación obsoletas, sesiones inactivas, administradores inactivos, caducidad del certificado, registro ausente), cada uno con el motivo y la solución. Su autocomprobación le pide a tu servidor web, como visitante anónimo, archivos que jamás deben servirse, como la configuración, el registro o los directorios .git. Consulta la guía.
¿Puede detectar ransomware? Detecta el ransomware en un dispositivo sincronizado por archivos que dejan de ser lo que sus nombres dicen, notas de rescate y renombres masivos, y te alerta. Deshabilitar la cuenta y cerrar sus sesiones es opcional y viene desactivado por defecto.
Licencia
La app es de código abierto (AGPL-3.0). Lo que compras es la suscripción de compilaciones, actualizaciones y soporte para una instancia de Nextcloud: versiones listas para instalar, cada actualización mientras la suscripción está activa y ayuda cuando algo no funciona. La compilación comprueba la clave de suscripción una vez al día; sin una suscripción activa se detiene hasta que renueves (no se borra nada). Mensual, anual o de por vida (la de por vida incluye un año de actualizaciones), o incluida en el paquete para Nextcloud. Prueba gratuita de 30 días.
Código fuente. Para cada versión, el código fuente completo correspondiente (sin ofuscar, con los archivos de compilación: package.json, la configuración de compilación y release.sh) se puede descargar desde tu cuenta (Account → Licenses, Source code) junto a la compilación, bajo las mismas reglas que la compilación. Cada archivo contiene también el texto completo de la AGPL-3.0 (COPYING). Si necesitas el código fuente de una versión que ya no puedes descargar, escríbenos y te lo enviamos.