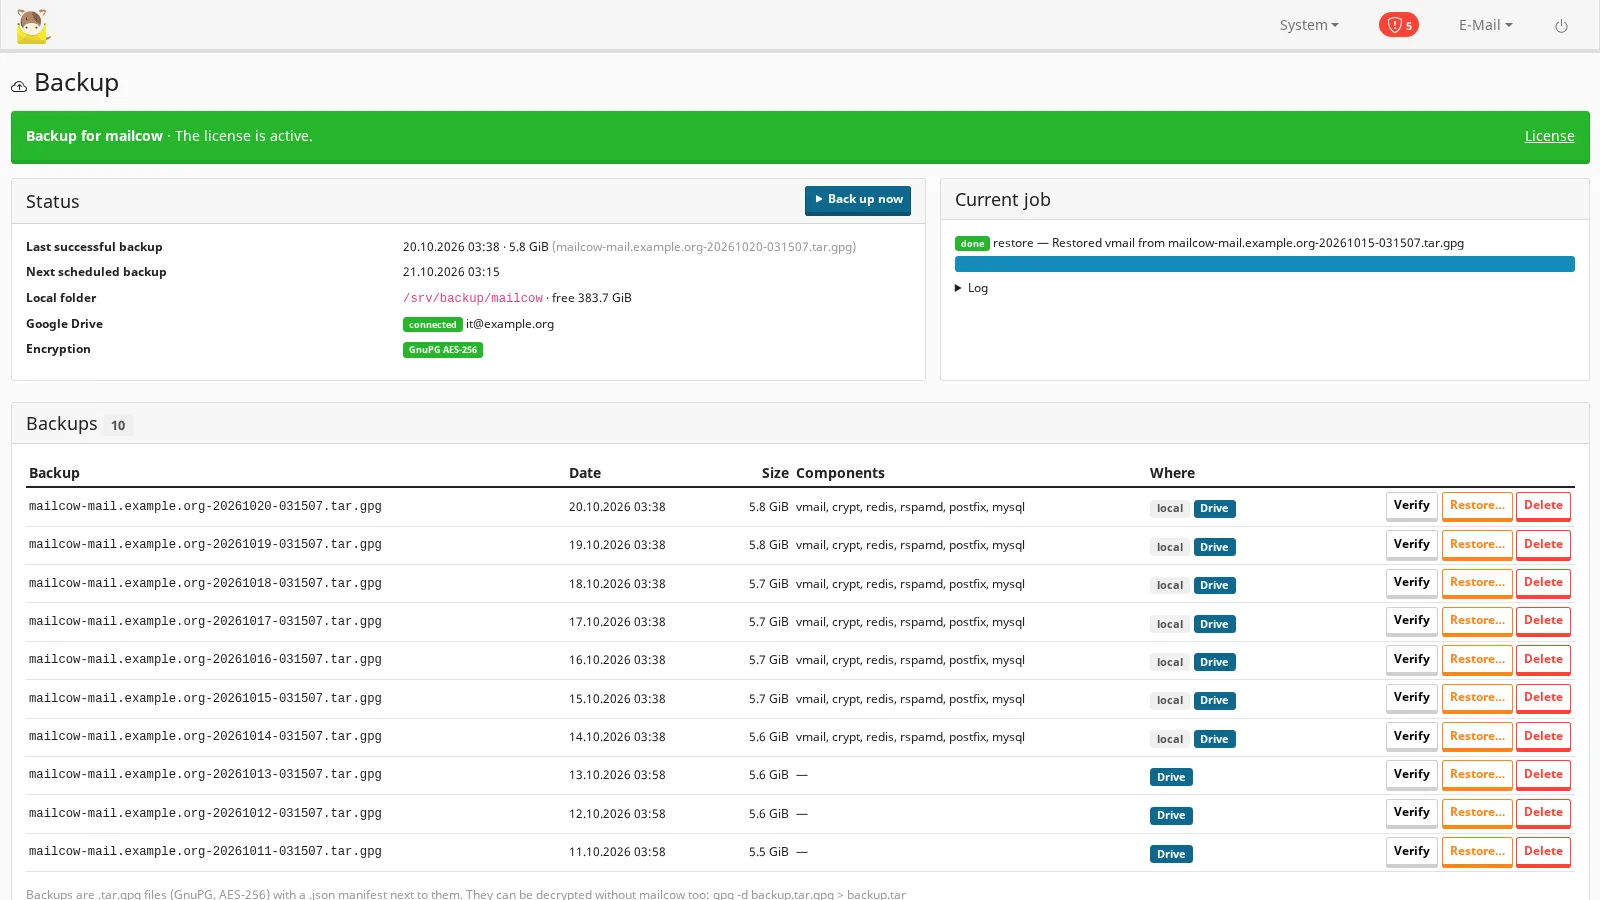
mailcow fournit un bon script de sauvegarde, mais c’est une commande que l’on lance à la main : rien ne la planifie, rien ne la chiffre, rien ne la copie hors du serveur, et restaurer signifie répondre à ses questions en ligne de commande. Ce module en fait un service que vous configurez une seule fois dans System → Backup.
Ce qu’il fait
- Sauvegardes planifiées aux heures et les jours que vous choisissez, avec le script de sauvegarde de mailcow lui-même : courrier, clés de chiffrement, redis, rspamd, postfix et la base de données — tous, ou ceux que vous sélectionnez. Une sauvegarde manquée pendant que le serveur était éteint s’exécute une fois à son retour.
- Chiffrées sur le serveur avec GnuPG (AES-256, avec protection de l’intégrité) sous votre phrase secrète, avant d’atteindre le disque ou Google Drive. Chaque sauvegarde est un seul fichier
.tar.gpgaccompagné d’un manifeste (composants, tailles, SHA-256) ; elle se déchiffre aussi avec un simplegpg, sans mailcow. - Copies locales dans le dossier de votre choix (idéalement un autre disque), lisibles par root uniquement, avec rétention : les N plus récentes sont conservées.
- Google Drive avec votre propre client OAuth Google : le module ne voit que les fichiers qu’il a créés, l’accès reste sur votre serveur, les envois peuvent être repris et continuent après une erreur réseau. Rétention sur Drive également.
- Vérification d’une sauvegarde (Verify) — la déchiffrer et la lire en entier — sans rien restaurer.
- Restauration depuis la page, à partir d’une copie locale ou directement depuis Google Drive, par composant (courrier, clés, base de données…), avec une confirmation à saisir et un journal en direct. Les étapes sont celles de la restauration de mailcow elle-même, sans ses questions.
- Plusieurs phrases secrètes : une nouvelle s’applique aux sauvegardes suivantes ; les anciennes sauvegardes restent restaurables, sur ce serveur ou sur un nouveau.
- E-mail en cas d’échec ou après chaque sauvegarde, et un historique complet des sauvegardes, envois, vérifications et restaurations.
Conçu pour récupérer vos données
- Une sauvegarde est contrôlée par rapport à son SHA-256 avant d’être déchiffrée, et ses chemins sont vérifiés avant que quoi que ce soit ne soit écrit.
- Les secrets propres au module (phrase secrète, accès Google) survivent à la restauration de redis.
- Sans licence valide, les sauvegardes planifiées s’arrêtent, mais la vérification, la restauration et la suppression continuent de fonctionner : vos données ne sont jamais prises en otage.
Prérequis
- mailcow-dockerized avec le mailcow Toolkit 0.7.0 ou plus récent de MediaLab Works (ce produit est l’un des modules de ce paquet, avec sa propre licence).
- Un accès root sur l’hôte pour installer le Toolkit ; GnuPG sur l’hôte (
apt install gnupg) ; le serveur doit joindremedialab.worksen HTTPS pour la vérification de licence. - De l’espace disque libre dans le dossier local pour environ deux sauvegardes (une nouvelle est créée pendant que les précédentes sont conservées).
- Facultatif, pour Google Drive : un compte Google et votre propre client OAuth dans Google Cloud (le guide montre les étapes).
- Open source (GPL-3.0) : vous recevez le code source complet.
Confidentialité
Les sauvegardes contiennent tout votre courrier. Elles ne quittent le serveur que chiffrées, et uniquement vers le compte Google Drive que vous connectez ; rien n’est envoyé à medialab.works, hormis la vérification de licence. Conservez la phrase secrète en dehors du serveur : sans elle, une sauvegarde ne peut pas être restaurée sur un autre serveur.
Licence
Une licence par serveur mailcow, abonnement mensuel ou annuel ou à vie, avec l’essai gratuit de 30 jours ; le produit fait aussi partie du pack mailcow. Voir Tarifs et le guide d’installation et d’utilisation.