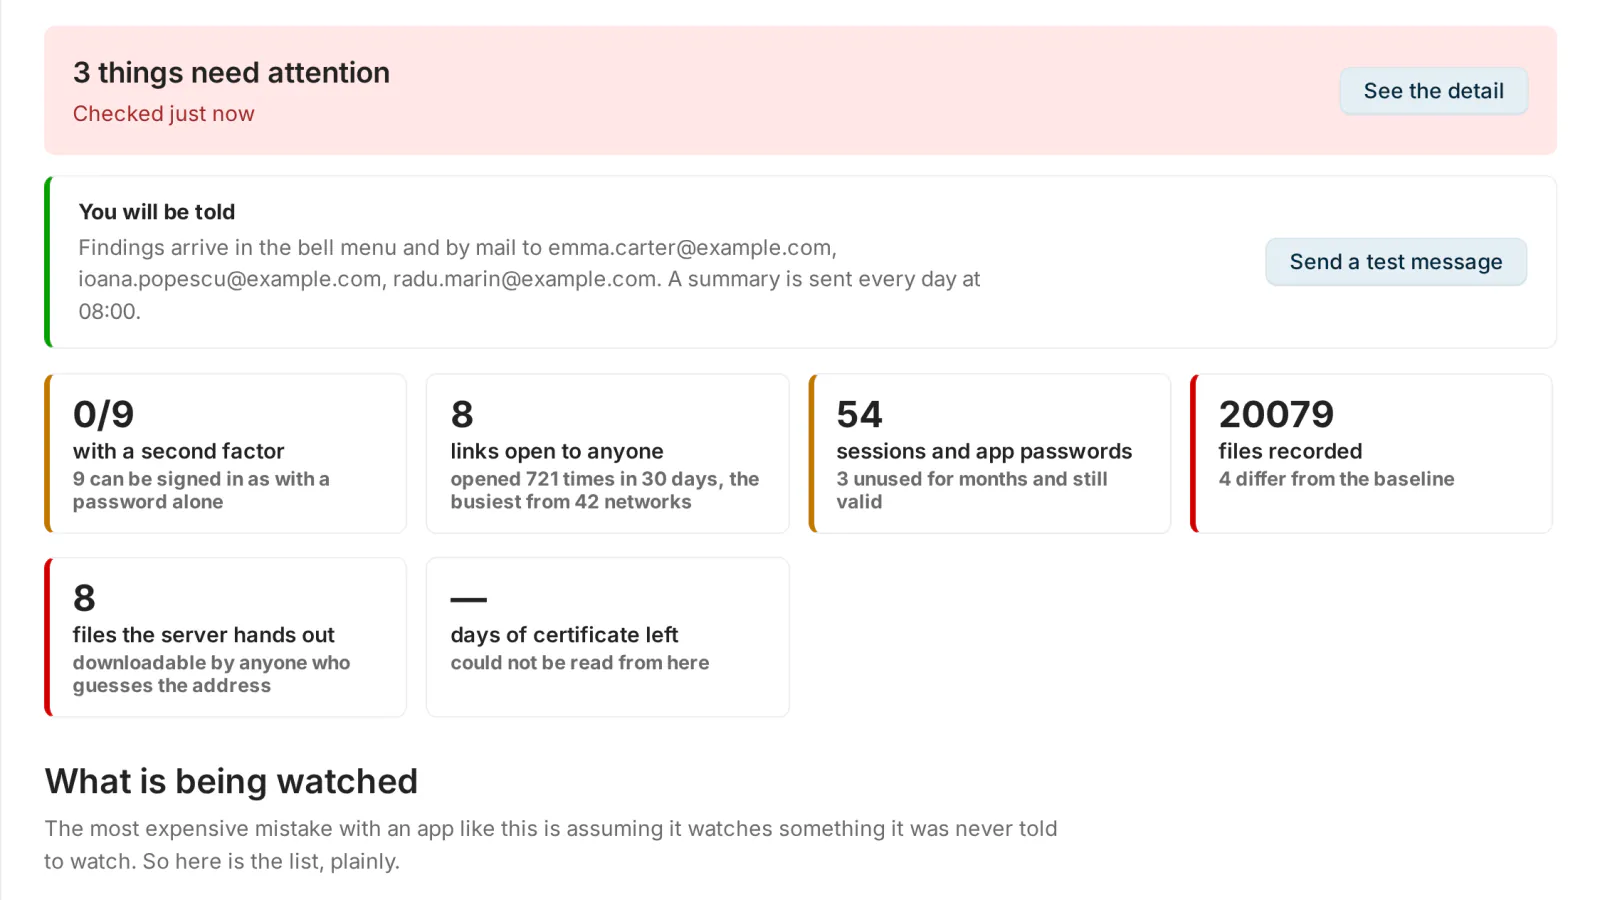
Dateien, exponierte Pfade, ransomware-ähnliche Aktivität — mit Warnungen und Lösungen.
Sentinel (sentinel) ist eine laufende Sicherheitsprüfung für Nextcloud, die zeigt, was zu
beheben ist, um deinen Server abzuhärten. Er wiederholt nicht, was Nextcloud bereits gut macht
(Drosselung, Passwort-Hashing, Header, Zwei-Faktor, Integritätssignaturen). Er betrachtet den
Zustand, der sich ansammelt, während ein Server benutzt wird: das Konto ohne Zwei-Faktor, das
App-Passwort, das vor Monaten zuletzt benutzt wurde und immer noch funktionieren würde, die Datei
in der Installation, die sich geändert hat, obwohl sie niemand geändert hat, die
Konfigurationsdatei, die der Webserver jedem aushändigt, der danach fragt. Und er sagt einer
Person, wenn sich etwas davon ändert.
Was es macht
- Härtungsseite: erst die schwerwiegendsten Funde, jeder mit Grund und Lösung. Wer sich mit Passwort allein anmelden kann, veraltete App-Passwörter, ungenutzte Sitzungen, ruhende Administratoren, Zertifikatsablauf, ob überhaupt etwas protokolliert wird.
- Datei-Baseline, die du genehmigst: erfasst den Code der Installation (
lib,core,apps,3rdparty,config,themes) zu einem von dir gewählten Zeitpunkt; ein bewusster Patch oder ein Update wird einmal mit einer Notiz genehmigt, und nur unerklärte Änderungen bleiben übrig. - Selbstsonde: fragt deinen eigenen Webserver als anonymer Besucher nach Dateien, die
niemals ausgeliefert werden dürfen (die Konfiguration, das Log,
.git-Verzeichnisse), und meldet alles, was zurückkommt. - Schnell wechselnde Dateien: erkennt Ransomware auf einem synchronisierten Laptop an Dateien, die aufhören, das zu sein, was ihr Name behauptet, Lösegeldforderungen und Massenumbenennungen — nicht allein an der Rate. Kann optional das Konto deaktivieren und seine Sitzungen beenden (standardmäßig aus).
- Watcher: ein Konto wird Administrator, Zwei-Faktor wird abgeschaltet, ein neues Konto, eine Adresse, die über mehrere Konten arbeitet, ein Administrator, der sich aus einem neuen Netzwerk anmeldet, aktivierte oder deaktivierte Apps, geänderte vertrauenswürdige Domains oder Proxys, ein Link, der von einer Menge geöffnet wird, der er nie zugestellt wurde.
- Inventar jedes Zugangs: öffentliche Links, Sitzungen, App-Passwörter, Gruppenmitgliedschaften, jeweils mit Ablaufen lassen, Widerrufen oder Entfernen daneben.
- Benachrichtigungen: die Glocke für jeden Administrator, E-Mail für schwerwiegende Funde (auch an zusätzliche Adressen), eine tägliche Zusammenfassung zu einer von dir gewählten Stunde und ein Button Send a test message.
- Optionale Extras: ein Prozess-Watcher-Daemon (EDR), der sieht, welches Programm in das Datenverzeichnis schreibt, und es anhält, sowie ClamAV-Scans von Dateien, die bereits verdächtig aussehen.
Sentinel ändert von sich aus nichts, es sei denn, du bittest ihn darum. Er kann pausiert, abgeschaltet und dabei alles behalten oder mit jedem Eintrag, den er geschrieben hat, entfernt werden.
Voraussetzungen
- Nextcloud 34, PHP 8.4 oder neuer. Bewusst nichts Älteres.
- Nextcloud-Hintergrund-Aufgaben (Cron) für die Watcher und die tägliche Zusammenfassung; die Nextcloud-E-Mail-Einstellungen für E-Mail-Warnungen.
- Optionaler EDR-Daemon: Linux 4.20 oder neuer, Python 3.9 oder neuer, root und systemd.
- Optional: ClamAV (
clamd-Socket).
Datenschutz
Keine Telemetrie, kein Cloud-Dienst, kein Konto nötig: Was Sentinel überwacht, verlässt deinen Server nie. Die einzige ausgehende Verbindung ist die Lizenzprüfung gegen medialab.works (einmal täglich, verschlüsselt), die den Abonnement-Schlüssel, die Nextcloud-Instanz-ID, einen gehashten Hardware-Fingerabdruck, die App-Version und eine Prüfsumme der eigenen Dateien der App sendet — nichts über deine Benutzer, ihre Dateien, Anmeldungen oder Ereignisse. Anmeldungen werden über das Netzwerk gemerkt, das ein Konto nutzt, nicht über die genaue Adresse. Vertrauenswürdige Domains und Proxys werden nur als Fingerabdrücke gespeichert. Die Baseline deckt den Code der Installation ab, nie die Dateien der Benutzer. Alles wird in vier Tabellen gehalten: Baseline, Ereignisse, bekannte Netzwerke und tägliche Link-Nutzung.
Häufige Fragen
Wie prüfe ich die Sicherheit meines Nextcloud-Servers?
Sentinels Härtungsseite listet, erst die schwerwiegendsten, was den Server schwächt (Konten, die
sich mit Passwort allein anmelden, veraltete App-Passwörter, ungenutzte Sitzungen, ruhende
Administratoren, Zertifikatsablauf, fehlende Protokollierung), jedes mit Grund und Lösung. Seine
Selbstsonde fragt deinen Webserver als anonymer Besucher nach Dateien, die niemals ausgeliefert
werden dürfen, etwa der Konfiguration, dem Log oder .git-Verzeichnissen. Siehe die
Anleitung.
Kann er Ransomware erkennen? Er erkennt Ransomware auf einem synchronisierten Gerät an Dateien, die aufhören, das zu sein, was ihr Name behauptet, Lösegeldforderungen und Massenumbenennungen, und warnt dich. Das Deaktivieren des Kontos und Beenden seiner Sitzungen ist optional und standardmäßig aus.
Lizenzierung
Die App ist Open Source (AGPL-3.0). Gekauft wird das Abonnement für Builds, Updates und Support für eine Nextcloud-Instanz: installierfertige Releases, jedes Update, während das Abonnement aktiv ist, und Hilfe, wenn etwas nicht funktioniert. Der Build prüft den Abonnement-Schlüssel einmal täglich; ohne aktives Abonnement stoppt er, bis du erneuerst (es wird nichts gelöscht). Monatlich, jährlich oder Lifetime-Lizenz (diese umfasst ein Jahr Updates), oder enthalten im Nextcloud-Paket. 30 Tage kostenloser Testzeitraum.
Quellcode. Für jedes Release ist der vollständige zugehörige Quellcode (unverschleiert, mit
den Build-Dateien: package.json, der Build-Konfiguration und release.sh) in deinem Konto
(Konto → Lizenzen, Source code) neben dem Build unter denselben Regeln wie der Build
herunterladbar. Jedes Archiv enthält außerdem den vollständigen AGPL-3.0-Text (COPYING). Wenn du
den Quellcode einer Version brauchst, die du nicht mehr herunterladen kannst, schreib uns und wir
schicken ihn dir.